


Changelog
12 agosto 2026
🟣 Integrazione con firewall Palo Alto, miglioramenti su eventi di sicurezza, Windows Account and Object Management ed API
Integrazione Palo Alto
Rilasciata l’integrazione con i firewall Palo Alto, con raccolta e visualizzazione centralizzata dei log e rilevazione degli eventi di sicurezza direttamente all’interno della piattaforma SIEM Cloud.

Elenco dei Security Events
Aggiunta una pagina di consultazione con l’elenco completo degli eventi di sicurezza rilevati dalla piattaforma.
Monitoraggio eventi Windows
Aggiunta una nuova tabella dedicata agli eventi Account Management ed Object Management scatenati da Windows, per semplificare la consultazione delle attività relative alla gestione di account e oggetti.
API pubblica inventario utenti
Introdotta una nuova API pubblica per l’inventario degli utenti che estende il set di informazioni utente restituite dalle API di integrazione.
Miglioramenti e correzioni
Sono inoltre stati rilasciati una serie di altri miglioramenti e correzioni, fra le quali:
- migliorata la visualizzazione dei menu a tendina e la navigazione delle selezioni multiple;
- estesa l’API pubblica degli indirizzi IP associati ai login falliti con paginazione e informazioni sull’hostname delle macchine coinvolte;
- corretti alcuni problemi nelle pagine dedicate alla visualizzazione dei log dei firewall;
- ottimizzato l’export dei log grezzi escludendo gli eventi generici “firewall-others”;
- aggiornati alcuni componenti tecnici della piattaforma;
- numerosi altri piccoli miglioramenti e correzioni.
16 luglio 2026
🟣 Miglioramenti di Health Monitoring e alert
Colonna “Note” nell’Health Monitoring
Aggiunta nuova colonna “Note” nella tabella Health Monitoring.

Miglioramenti e correzioni
Sono inoltre stati rilasciati una serie di altri miglioramenti e correzioni, fra le quali:
- gli alert della Dashboard sono stati aggiornati con una grafica più chiara e leggibile;
- Sono stati corretti problemi di usabilità della sidebar ed un’anomalia che ne poteva provocare la chiusura inaspettata;
- numerosi altri piccoli miglioramenti e correzioni.
24 giugno 2026
🟣 API pubbliche per l’accesso a log, inventari ed eventi di sicurezza e grafici cliccabili
API pubbliche per i log, gli inventari e gli eventi di sicurezza
Rilasciato un nuovo pacchetto con numerose di API pubbliche per l’accesso diretto a dati di log ed eventi di sicurezza generati dalla piattaforma, per l’integrazione con altri sistemi ed applicazioni esterne.
Applicazione di filtri tramite grafici cliccabili
Rilasciata la funzionalità per l’applicazione di filtri ai dati tramite click su grafici ed istogrammi. È ora possibile filtrare i dati direttamente dagli istogrammi e dai grafici della Dashboard, rendendo l’analisi degli eventi più rapida e intuitiva.

Miglioramenti e correzioni
Sono inoltre stati rilasciati una serie di altri miglioramenti e correzioni, fra le quali:
- numerosi miglioramenti di usabilità (gestione dei tenant, tabelle, reportistica);
- numerosi altri piccoli miglioramenti e correzioni.
4 giugno 2026
🟣 Nuovi Security Events per Firewall
Nuovi Security Events per pfSense
Sono stati introdotti nuovi eventi di sicurezza per i firewall pfSense, in grado di rilevare accessi amministrativi, tentativi di brute force, creazione di nuovi account e altri eventi critici per il monitoraggio della sicurezza. Sono inoltre oggi gestiti da Intrusa le segnalazioni di attacco rilevate da pfSense.
Nuovi Security Events Fortinet UTM
Esteso il catalogo eventi di sicurezza per Fortinet con nuovi controlli dedicati ai moduli UTM, tra cui Antivirus e Intrusion Prevention System (IPS), per una maggiore visibilità sulle minacce rilevate dal firewall.
Miglioramenti e correzioni
Sono inoltre stati rilasciati una serie di altri miglioramenti e correzioni, fra le quali:
- migliorata la gestione degli alert generati da regole che correlano più sorgenti dati.
- ottimizzate le soglie di rilevamento per gli eventi DLP di Google Workspace, riducendo i falsi positivi.
- rivisto il sistema di versionamento delle release per rendere più chiara la classificazione delle nuove funzionalità, dei miglioramenti e delle correzioni;
- numerosi altri piccoli miglioramenti e correzioni.
3 giugno 2026
🟣 Sicurezza degli account amministrativi, eventi di gestione software Windows, sicurezza dei dati trasmessi via mail
Sicurezza degli account amministrativi
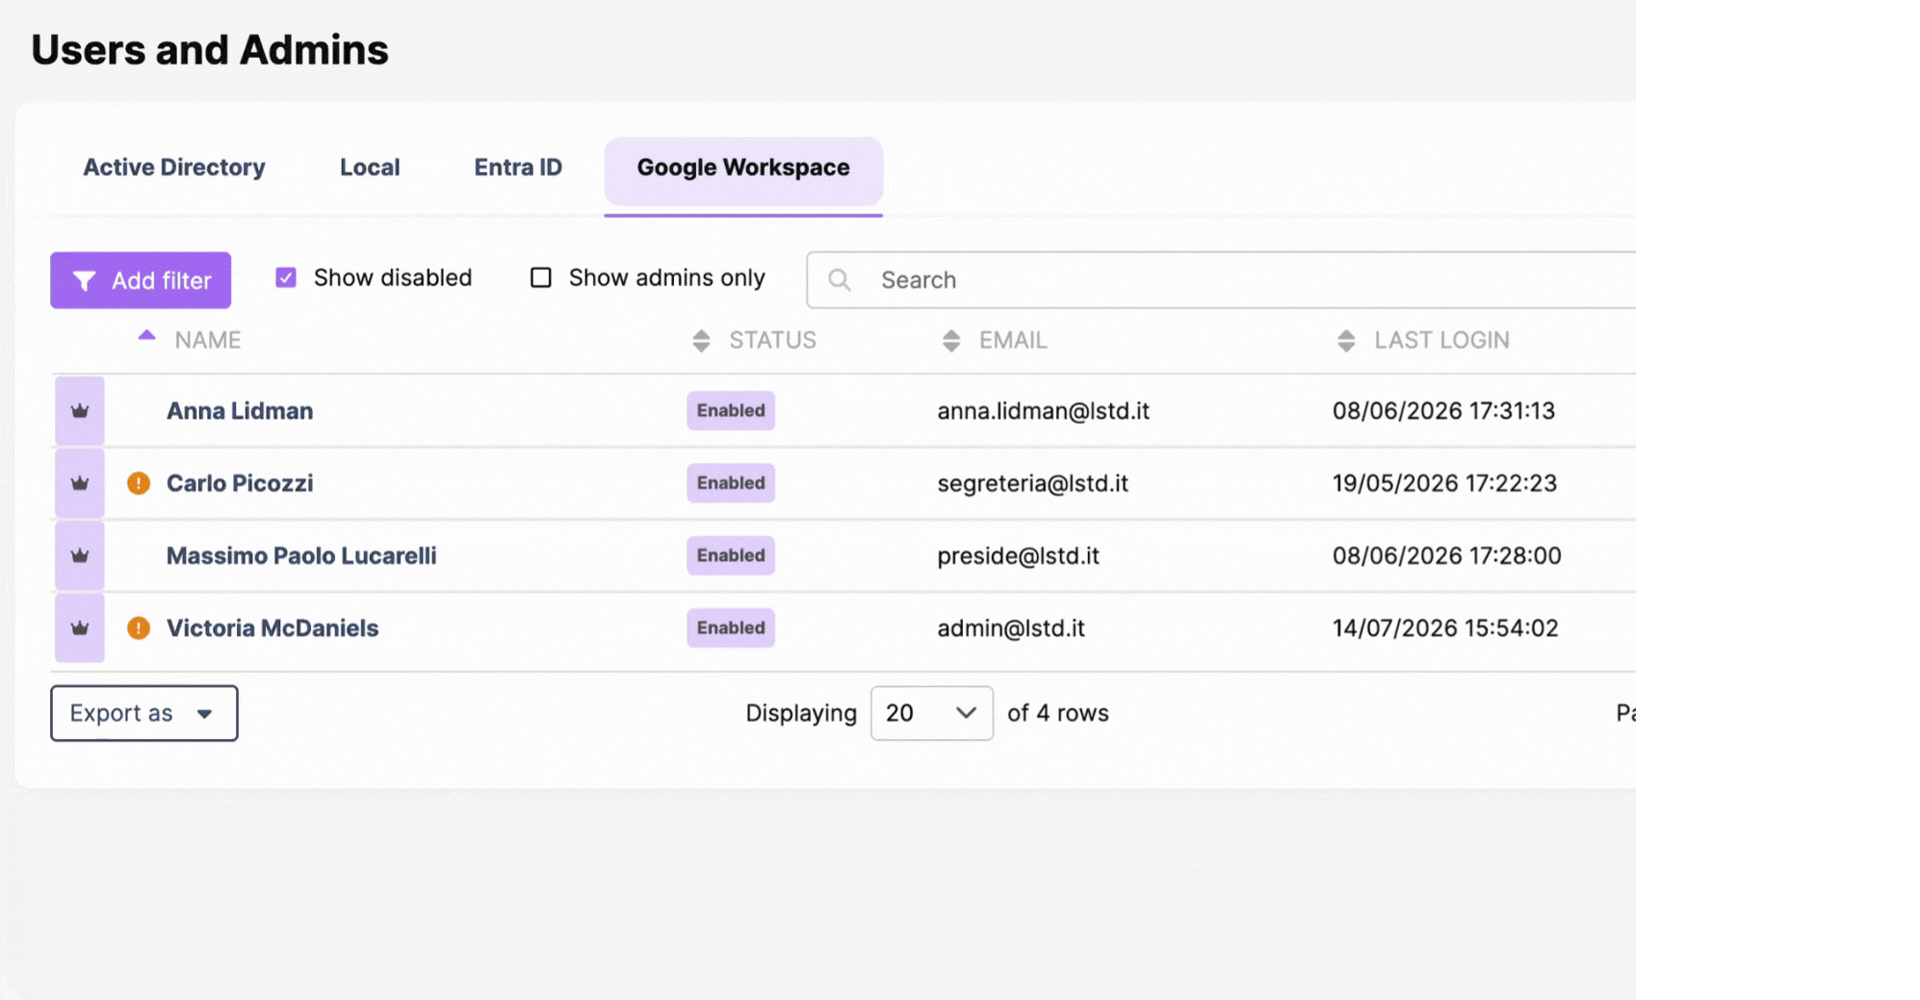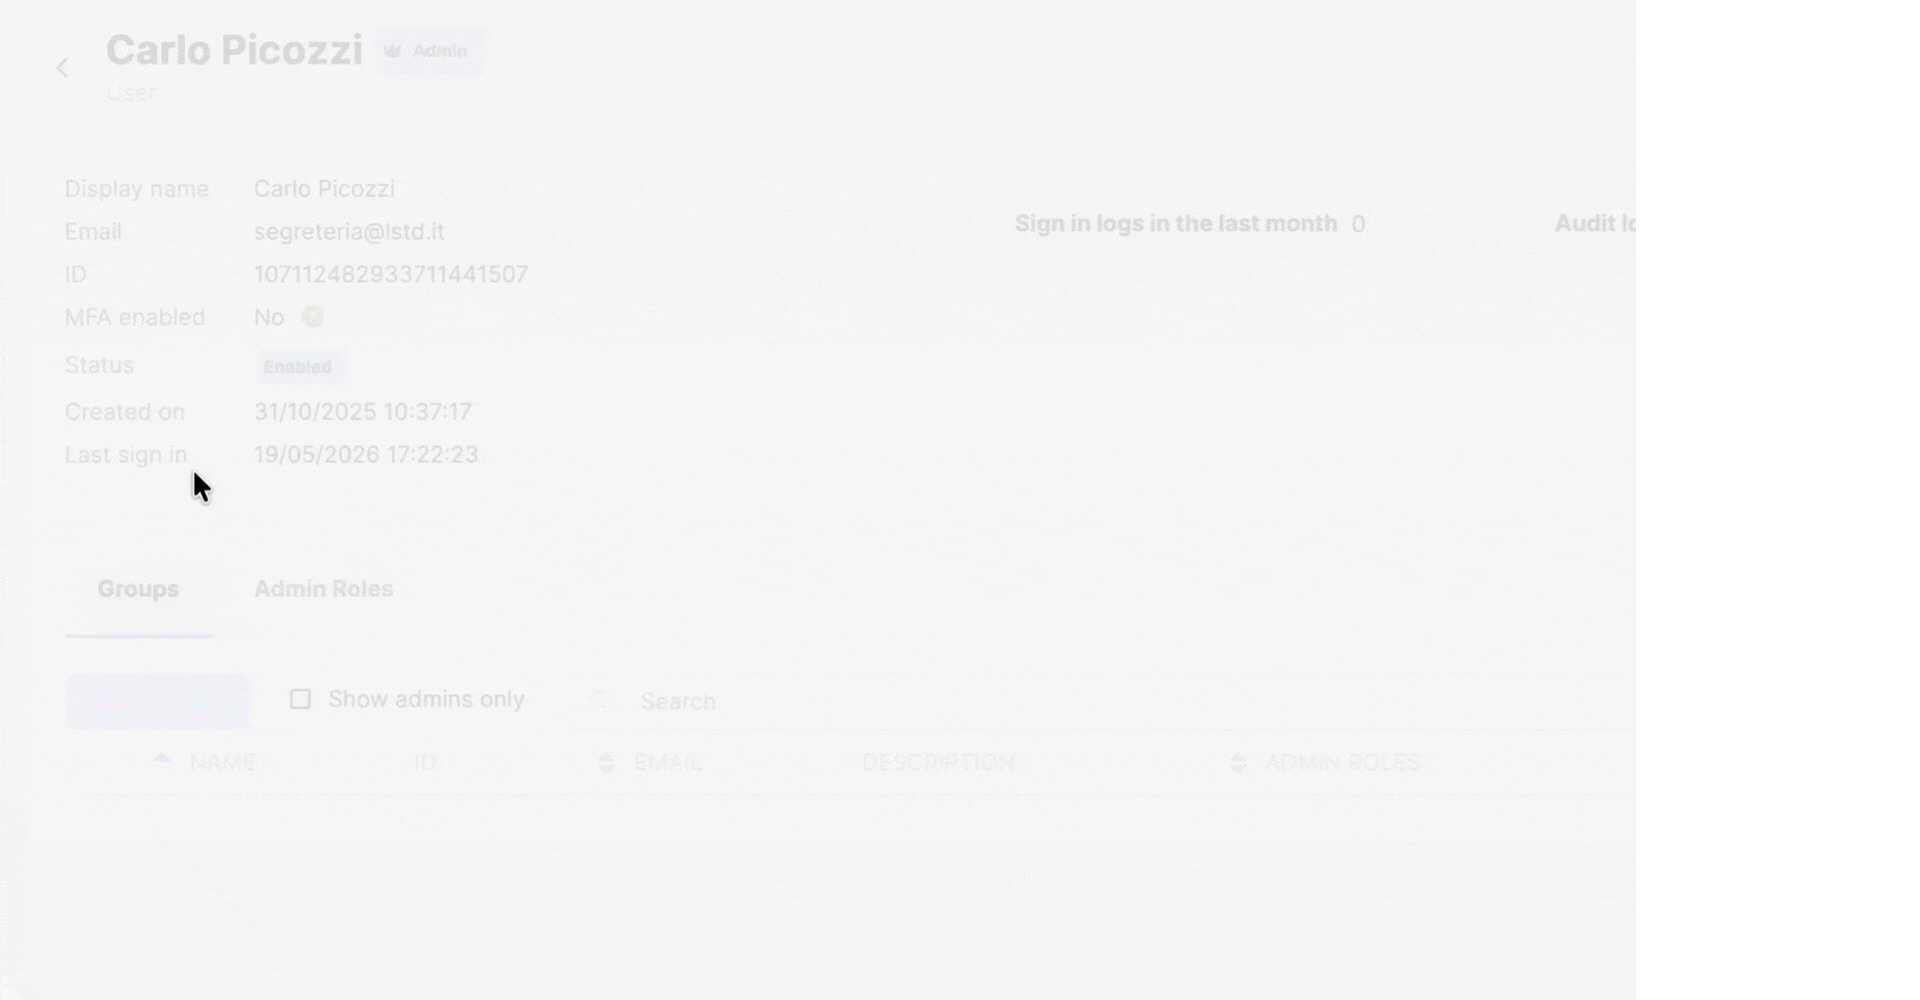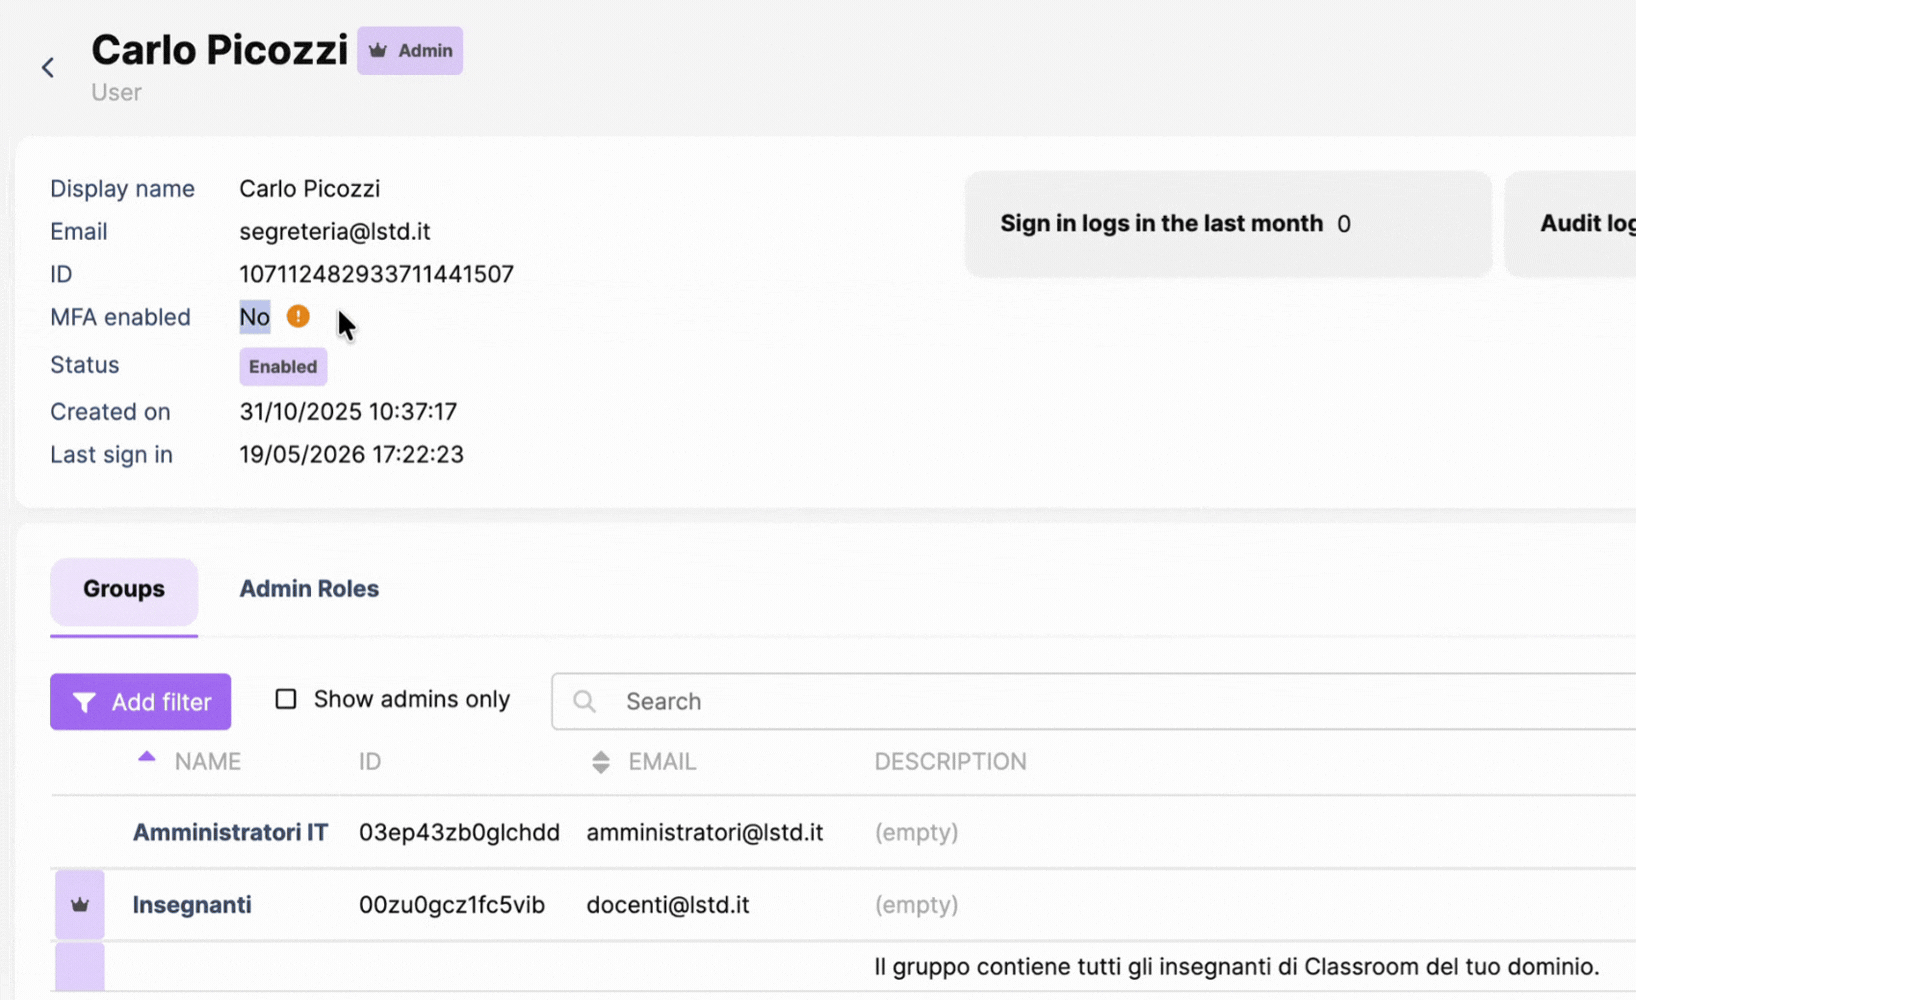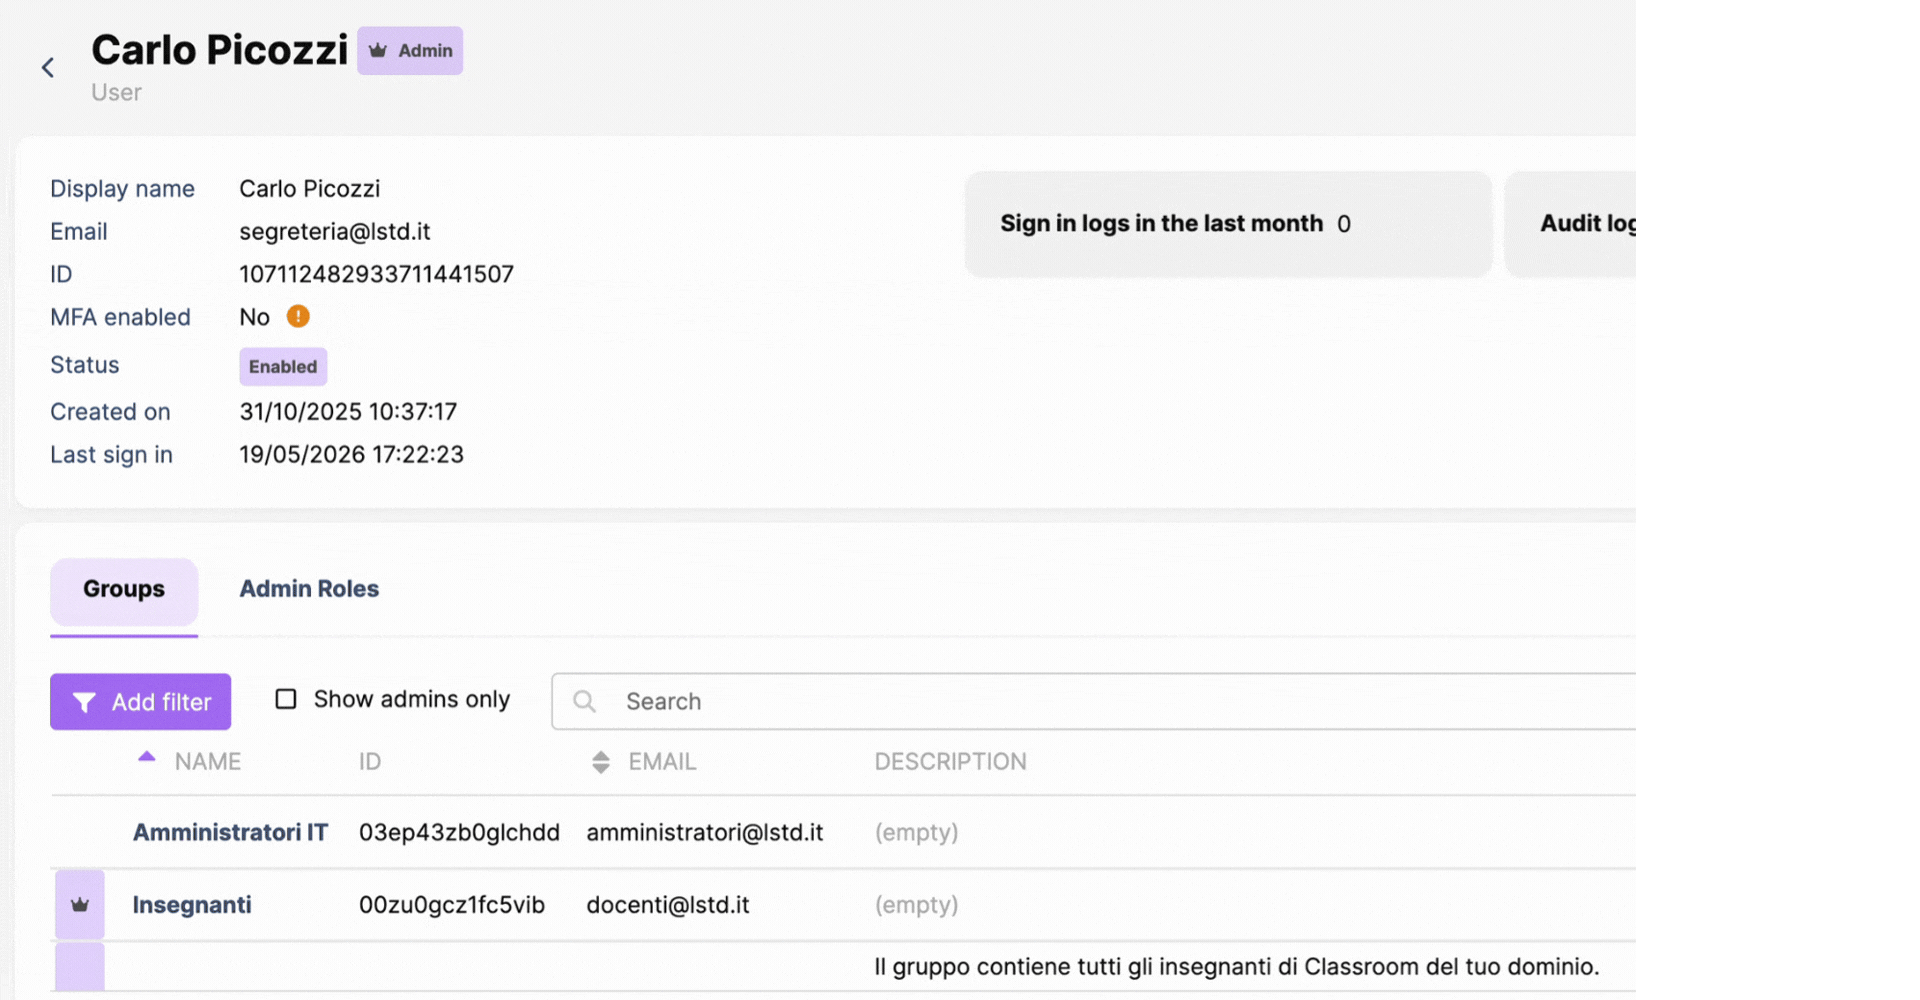
Migliorata la visibilità di problemi di sicurezza per account amministrativi (e.g. scadenza password non abilitata e/o mancata rotazione delle password negli ultimi 6 mesi, mancanza di MFA, etc)
Eventi di gestione software Windows
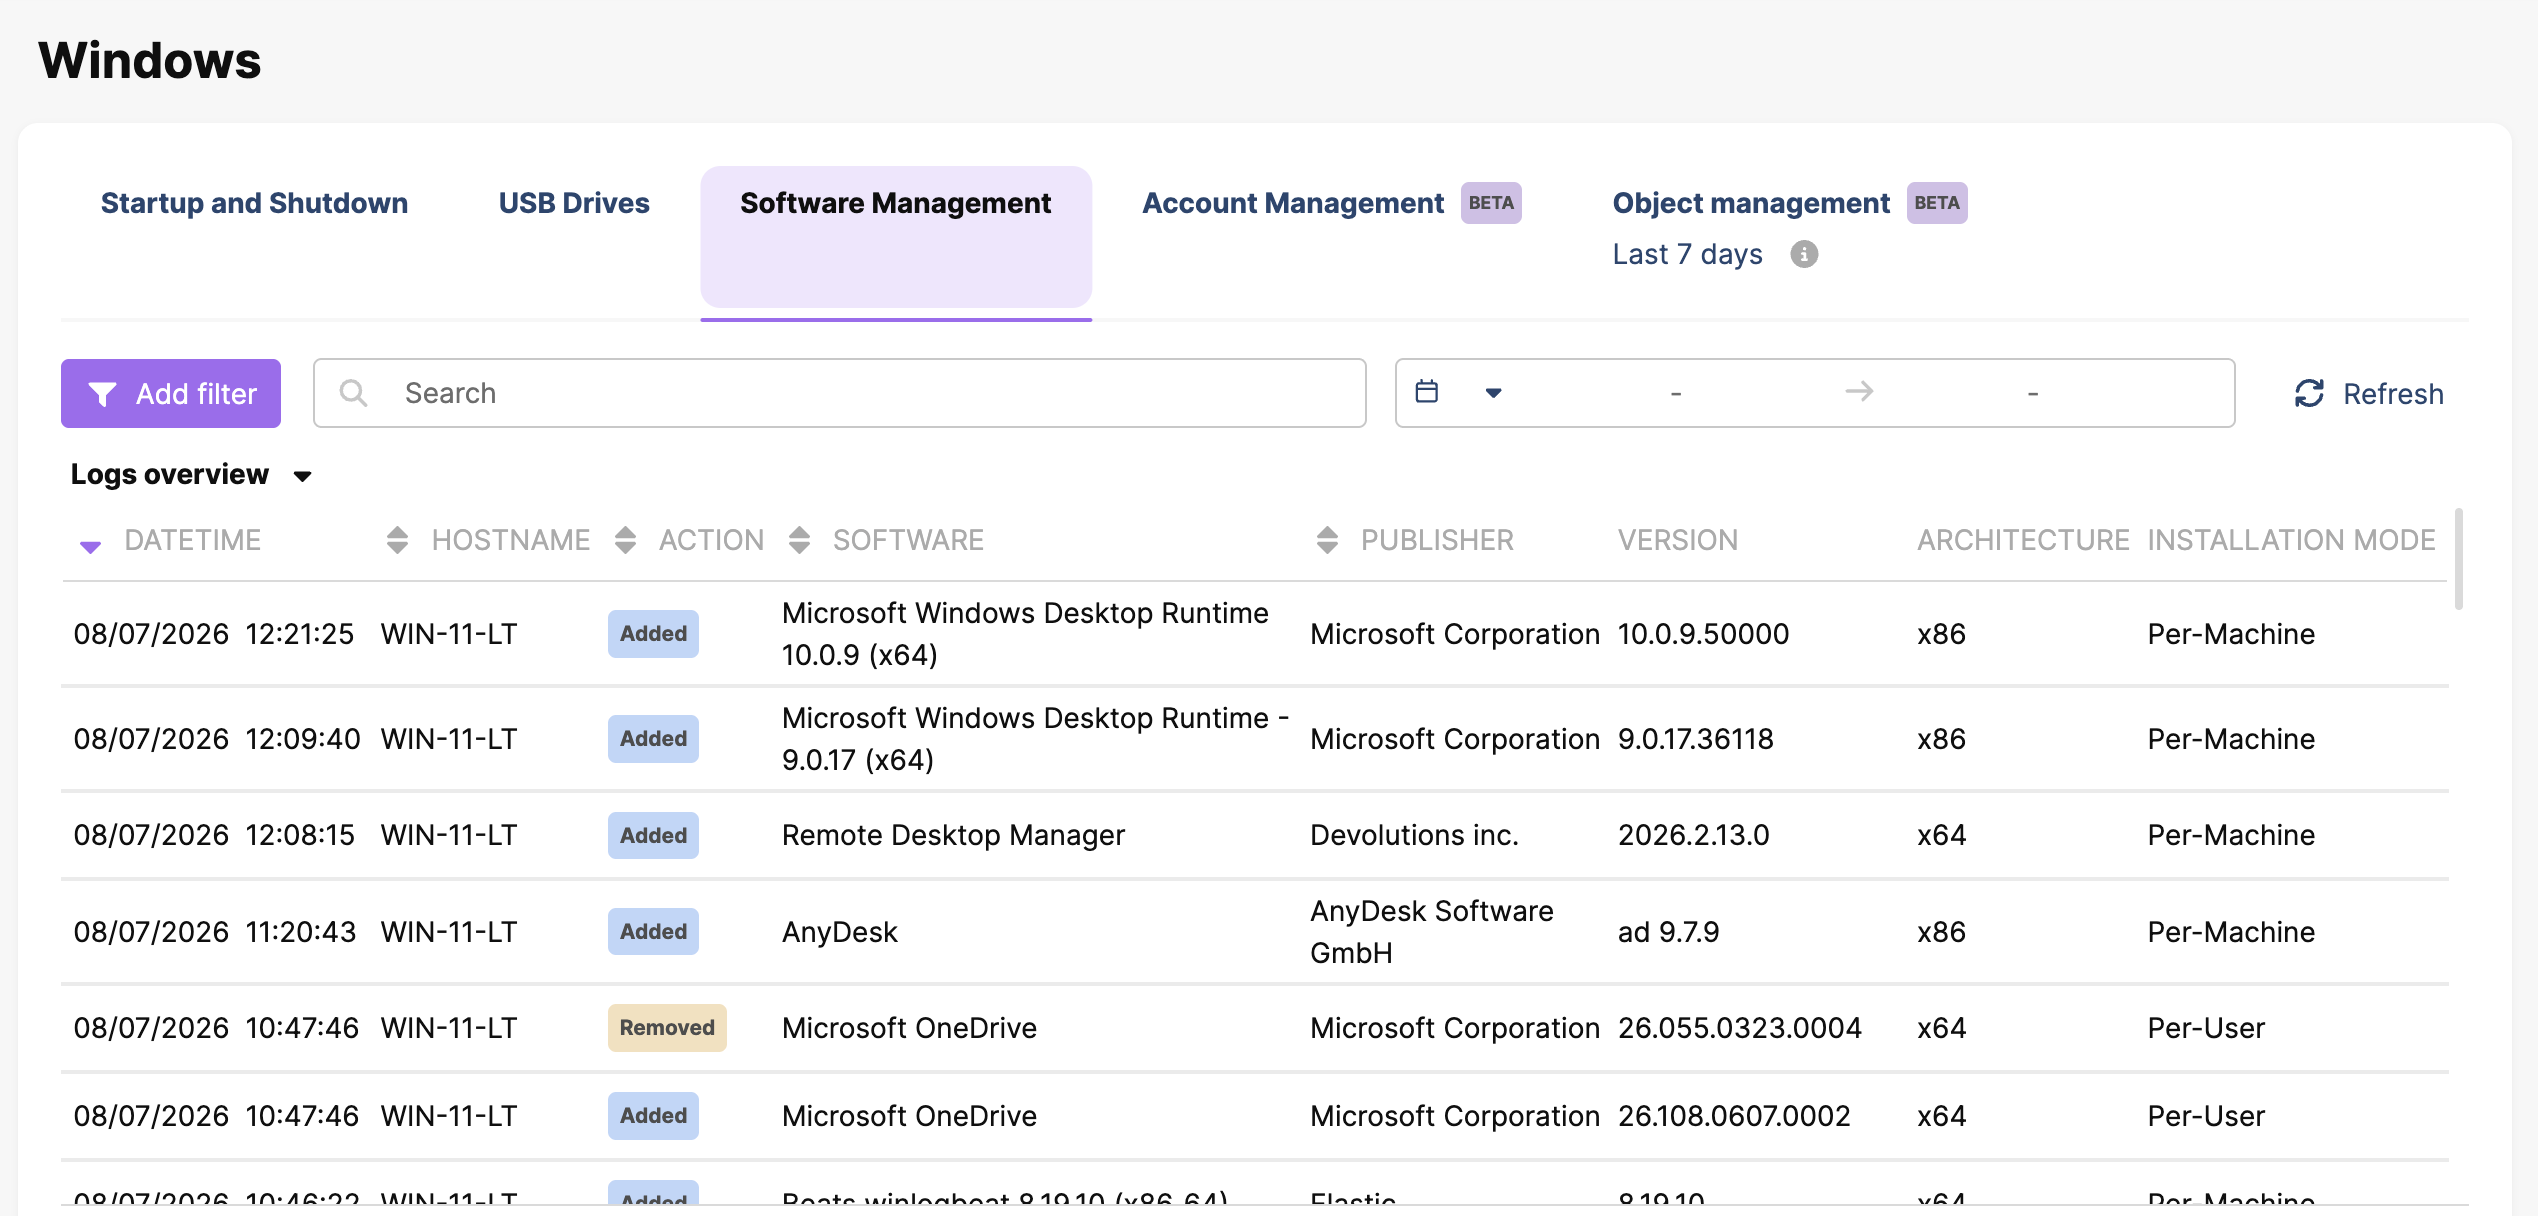
Rilasciata una vista dedicata per il controllo degli eventi di installazione e rimozione di software in ambito Windows.
Invio di informazioni sensibili via mail
È ora configurabile direttamente dalla dashboard il livello di sensibilità delle informazioni inviate da SIEM Cloud tramite notifiche mail.
Miglioramenti e correzioni
Sono inoltre stati rilasciati una serie di altri miglioramenti e correzioni, fra le quali:
- rendicontazione dell’utilizzo di licenze Hypervisor;
- aggiunto riferimento esplicito a timezone Europe/Rome alle notifiche “Outside business hours”;
- aggiunti filtri mancanti in alcune tabelle:
- numerosi altri piccoli miglioramenti e correzioni.
14 maggio 2026
🟣 Miglioramenti nella gestione delle notifiche e degli account
Gestione dell’holdoff delle notifiche
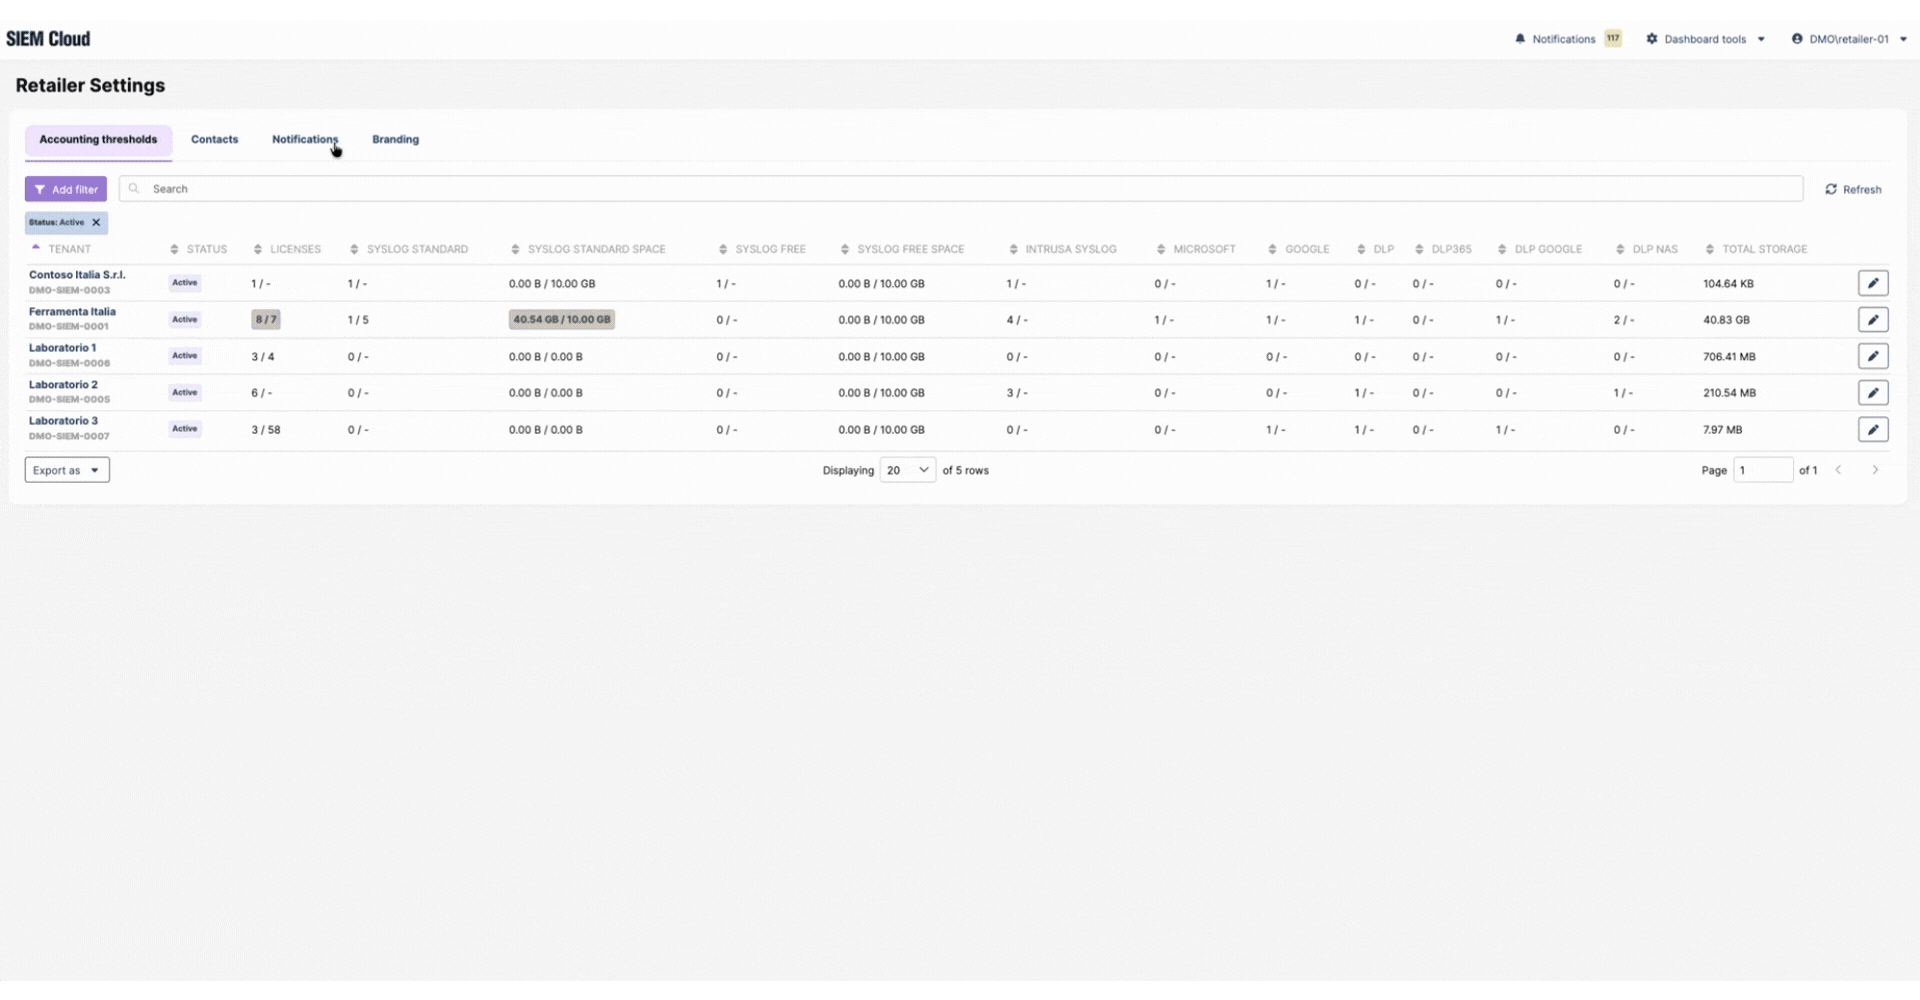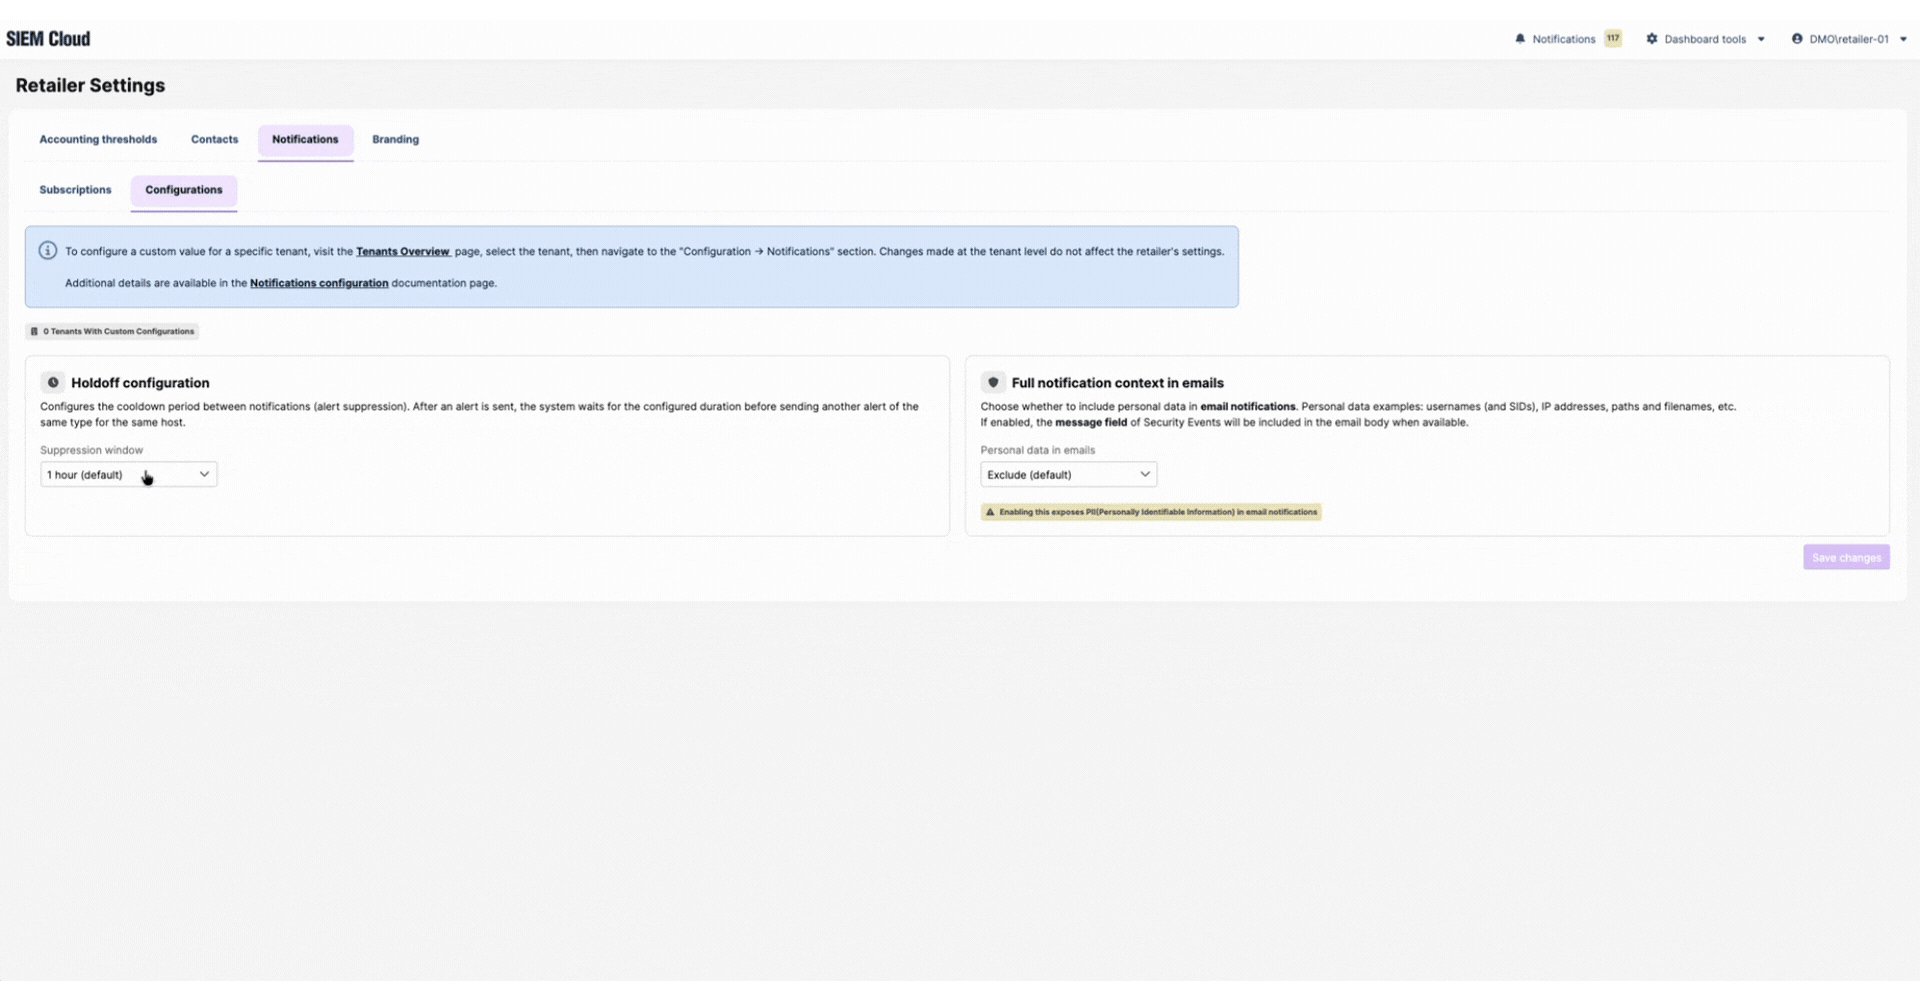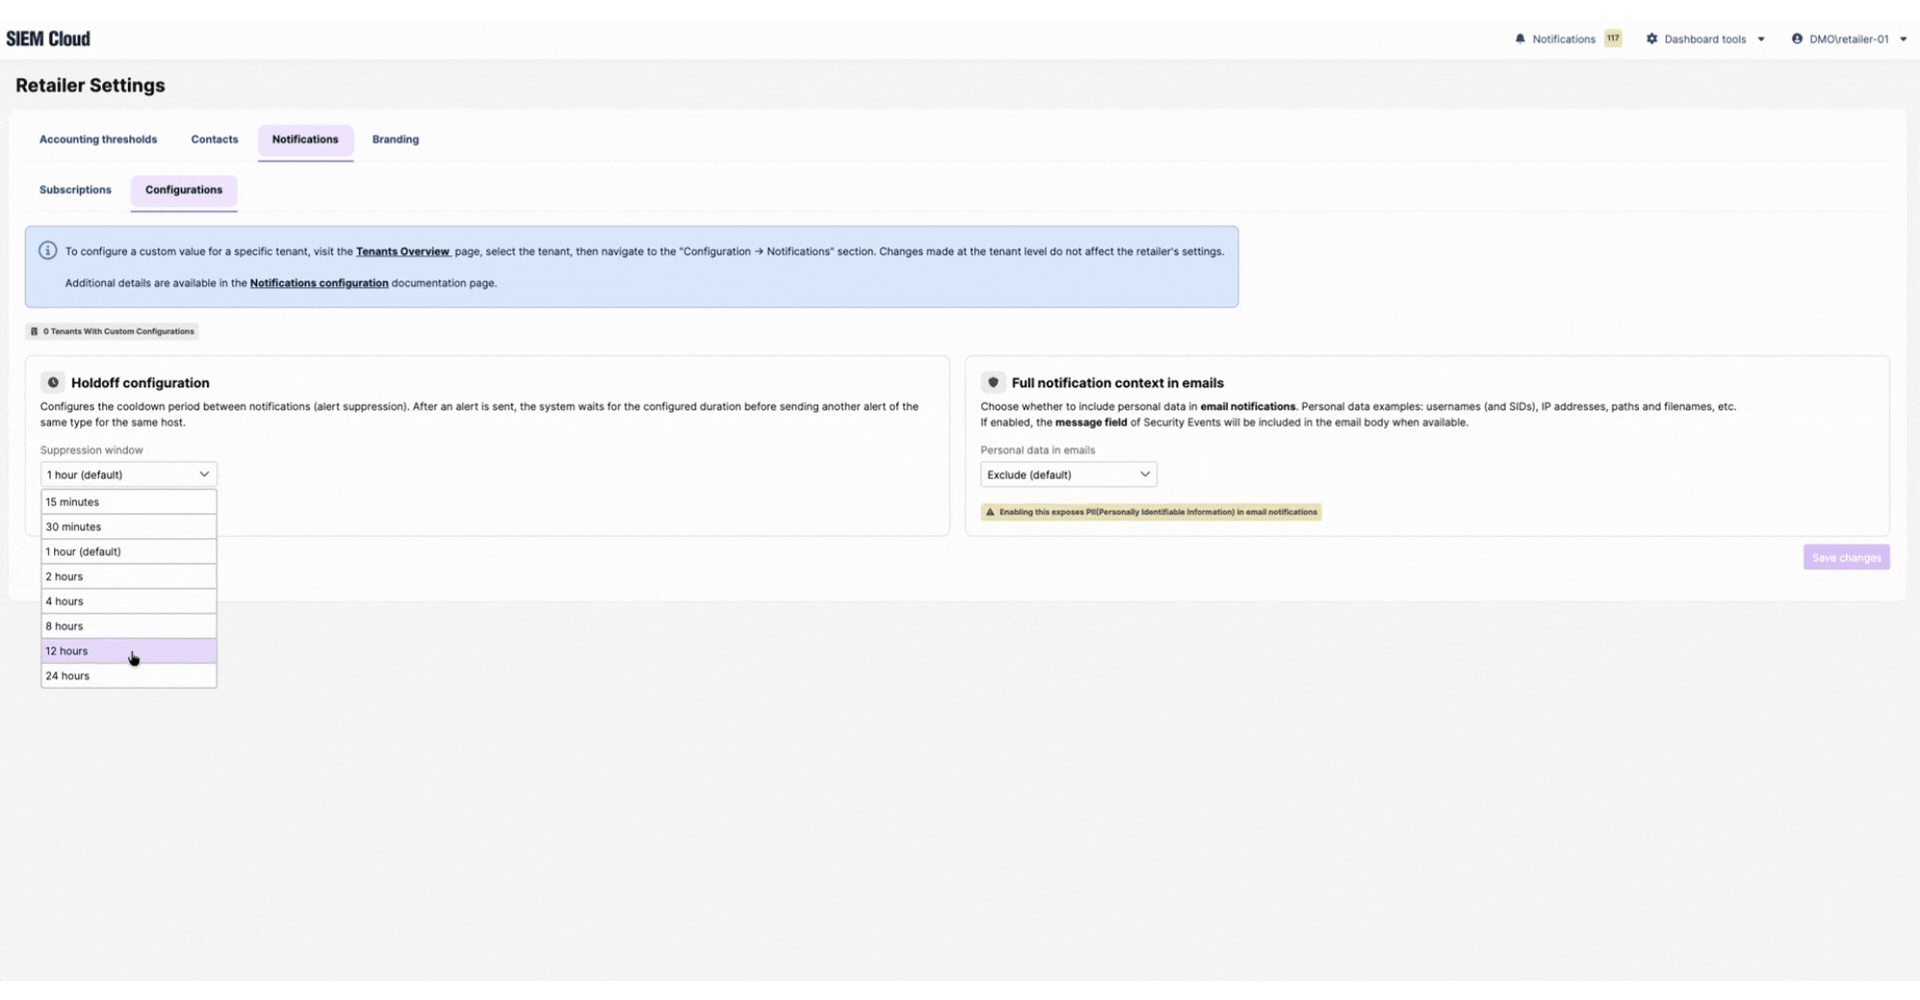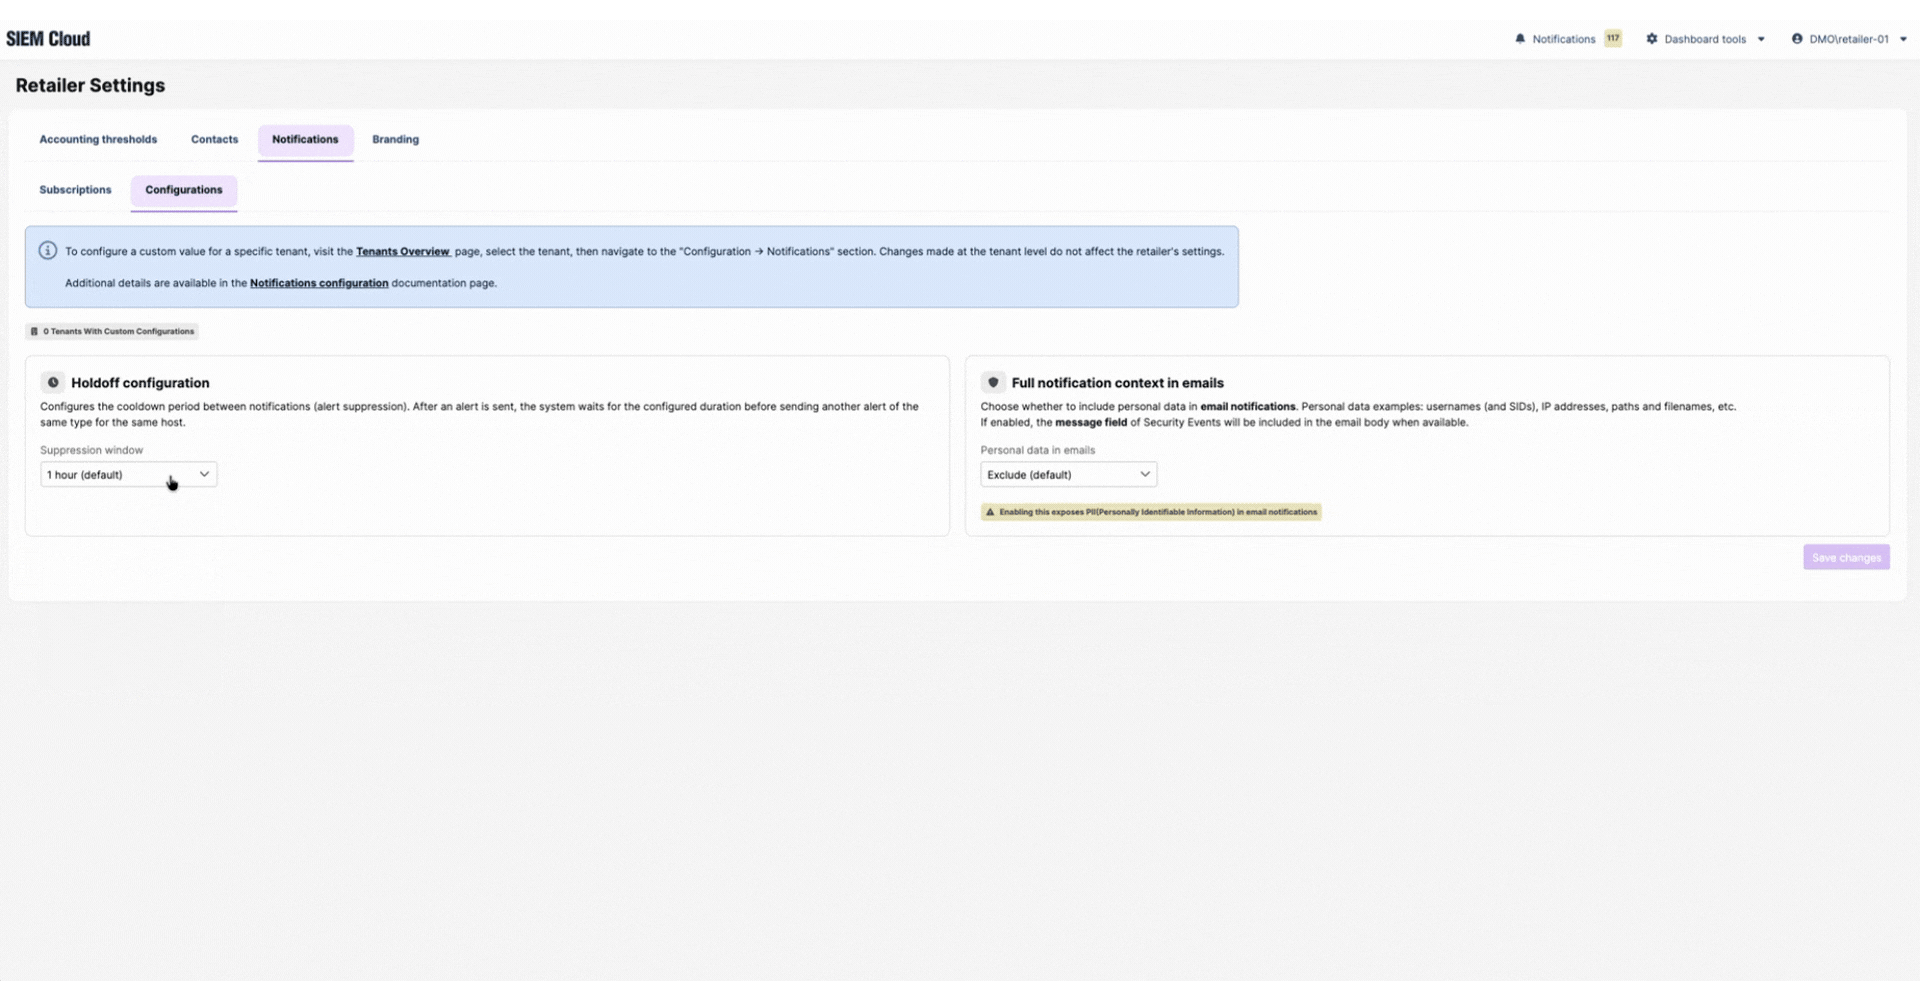
È ora possibile configurare il tempo di holdoff delle notifiche, così da ridurre gli avvisi ripetitivi e personalizzare il comportamento degli alert in base alle proprie esigenze.
 Recupero password
Introdotta la funzionalità di recupero password per semplificare l’accesso alla piattaforma in caso di smarrimento delle credenziali.
Miglioramenti e correzioni
Sono inoltre stati rilasciati una serie di altri miglioramenti e correzioni, fra le quali:
- aggiunto registro eventi dedicato per i log provenienti dagli agenti;
- l’oggetto delle email di notifica dei Security Events riporta anche il nome dell’evento rilevato;
- aggiunto il filtro per tenant nelle API pubbliche dedicate all’Health Check;
- migliorata la documentazione relativa la raccolta log;
- numerosi altri piccoli miglioramenti e correzioni.
6 maggio 2026
🟣 Integrazione VMware ESXi
Monitoraggio VMware ESXi
Introdotta l’integrazione con VMware ESXi, che consente la raccolta e la visualizzazione centralizzata dei log degli hypervisor direttamente all’interno della piattaforma Intrusa.

Miglioramenti e correzioni
- Aggiunto il riconoscimento degli accessi amministrativi nei Security Events dei firewall.
- Le notifiche “Entra ID successful logon from unexpected country” gestiscono ora correttamente anche gli accessi provenienti da indirizzi IP privati.
- L’oggetto delle notifiche email dei Security Events include ora anche il titolo dell’evento e il relativo livello di gravità (Severity).
20 aprile 2026
🟣 Google Workspace e Security Events Firewall
Security Events per Google Workspace
Introdotto un nuovo set di Security Events dedicati a Google Workspace, in grado di rilevare modifiche ai ruoli amministrativi, attività sui gruppi, login sospetti, accessi da nuovi Paesi, modifiche alle impostazioni di sicurezza e attività anomale su Google Drive.

Nuovi Security Events per Firewall
Ampliato il catalogo dei Security Events per i firewall con nuovi controlli dedicati a SonicWall, inclusi rilevamento di attacchi, accessi amministrativi, eventi di failover, creazione di nuovi account e tentativi di accesso anomali.
Miglioramenti e correzioni
- Uniformata la nomenclatura dei Security Events Microsoft 365 e Google Workspace per rendere gli eventi più coerenti tra le diverse piattaforme cloud.
- Ottimizzata la frequenza di esecuzione delle regole Microsoft 365, migliorando l’allineamento con i tempi di raccolta dei dati.
8 aprile 2026
🟣 Integrazione PfSense e DLP Windows
Integrazione firewall PfSense
Introdotta l’integrazione con i firewall PfSense, con raccolta e visualizzazione centralizzata dei log direttamente nella piattaforma Intrusa.

Esclusioni DLP Windows
È ora possibile configurare l’esclusione di specifici percorsi dal monitoraggio DLP Windows, per adattare il controllo alle esigenze della propria infrastruttura.
Monitoraggio installazione software
Aggiunta una nuova pipeline per la raccolta degli eventi di installazione e rimozione dei software sui dispositivi Windows.
Miglioramenti e correzioni
- Estesa la raccolta delle informazioni sui software Windows installati, includendo anche quelli installati a livello di singolo utente.
26 marzo 2026
🟣 Gestione tenant e notifiche
Dismissione dei tenant
Introdotta una nuova funzionalità che consente agli utenti superuser di gestire in modo semplice e sicuro la dismissione dei tenant dalla piattaforma.
Notifiche più complete
Le notifiche di login riportano ora anche l’indirizzo IP di provenienza e il nome della notifica viene incluso nell’oggetto dell’email, rendendo gli avvisi più chiari e immediatamente identificabili.
Miglioramenti e correzioni
- Migliorata la raccolta delle metriche di host e infrastruttura.
- Ottimizzata la gestione delle notifiche di Health Monitoring.
- Corretta la duplicazione del filtro “Status” nella pagina Entra ID.
- Aumentato il timeout delle connessioni Beats verso Logstash per una maggiore affidabilità nella raccolta dei log.
- Ottimizzato il caricamento della pagina Hosts.
3 marzo 2026
🟣 Report e Google Workspace
Generazione dei report
La funzionalità di generazione dei report è ora disponibile per tutti i clienti, consentendo di creare documenti riepilogativi direttamente dalla piattaforma.
Google Workspace e DLP
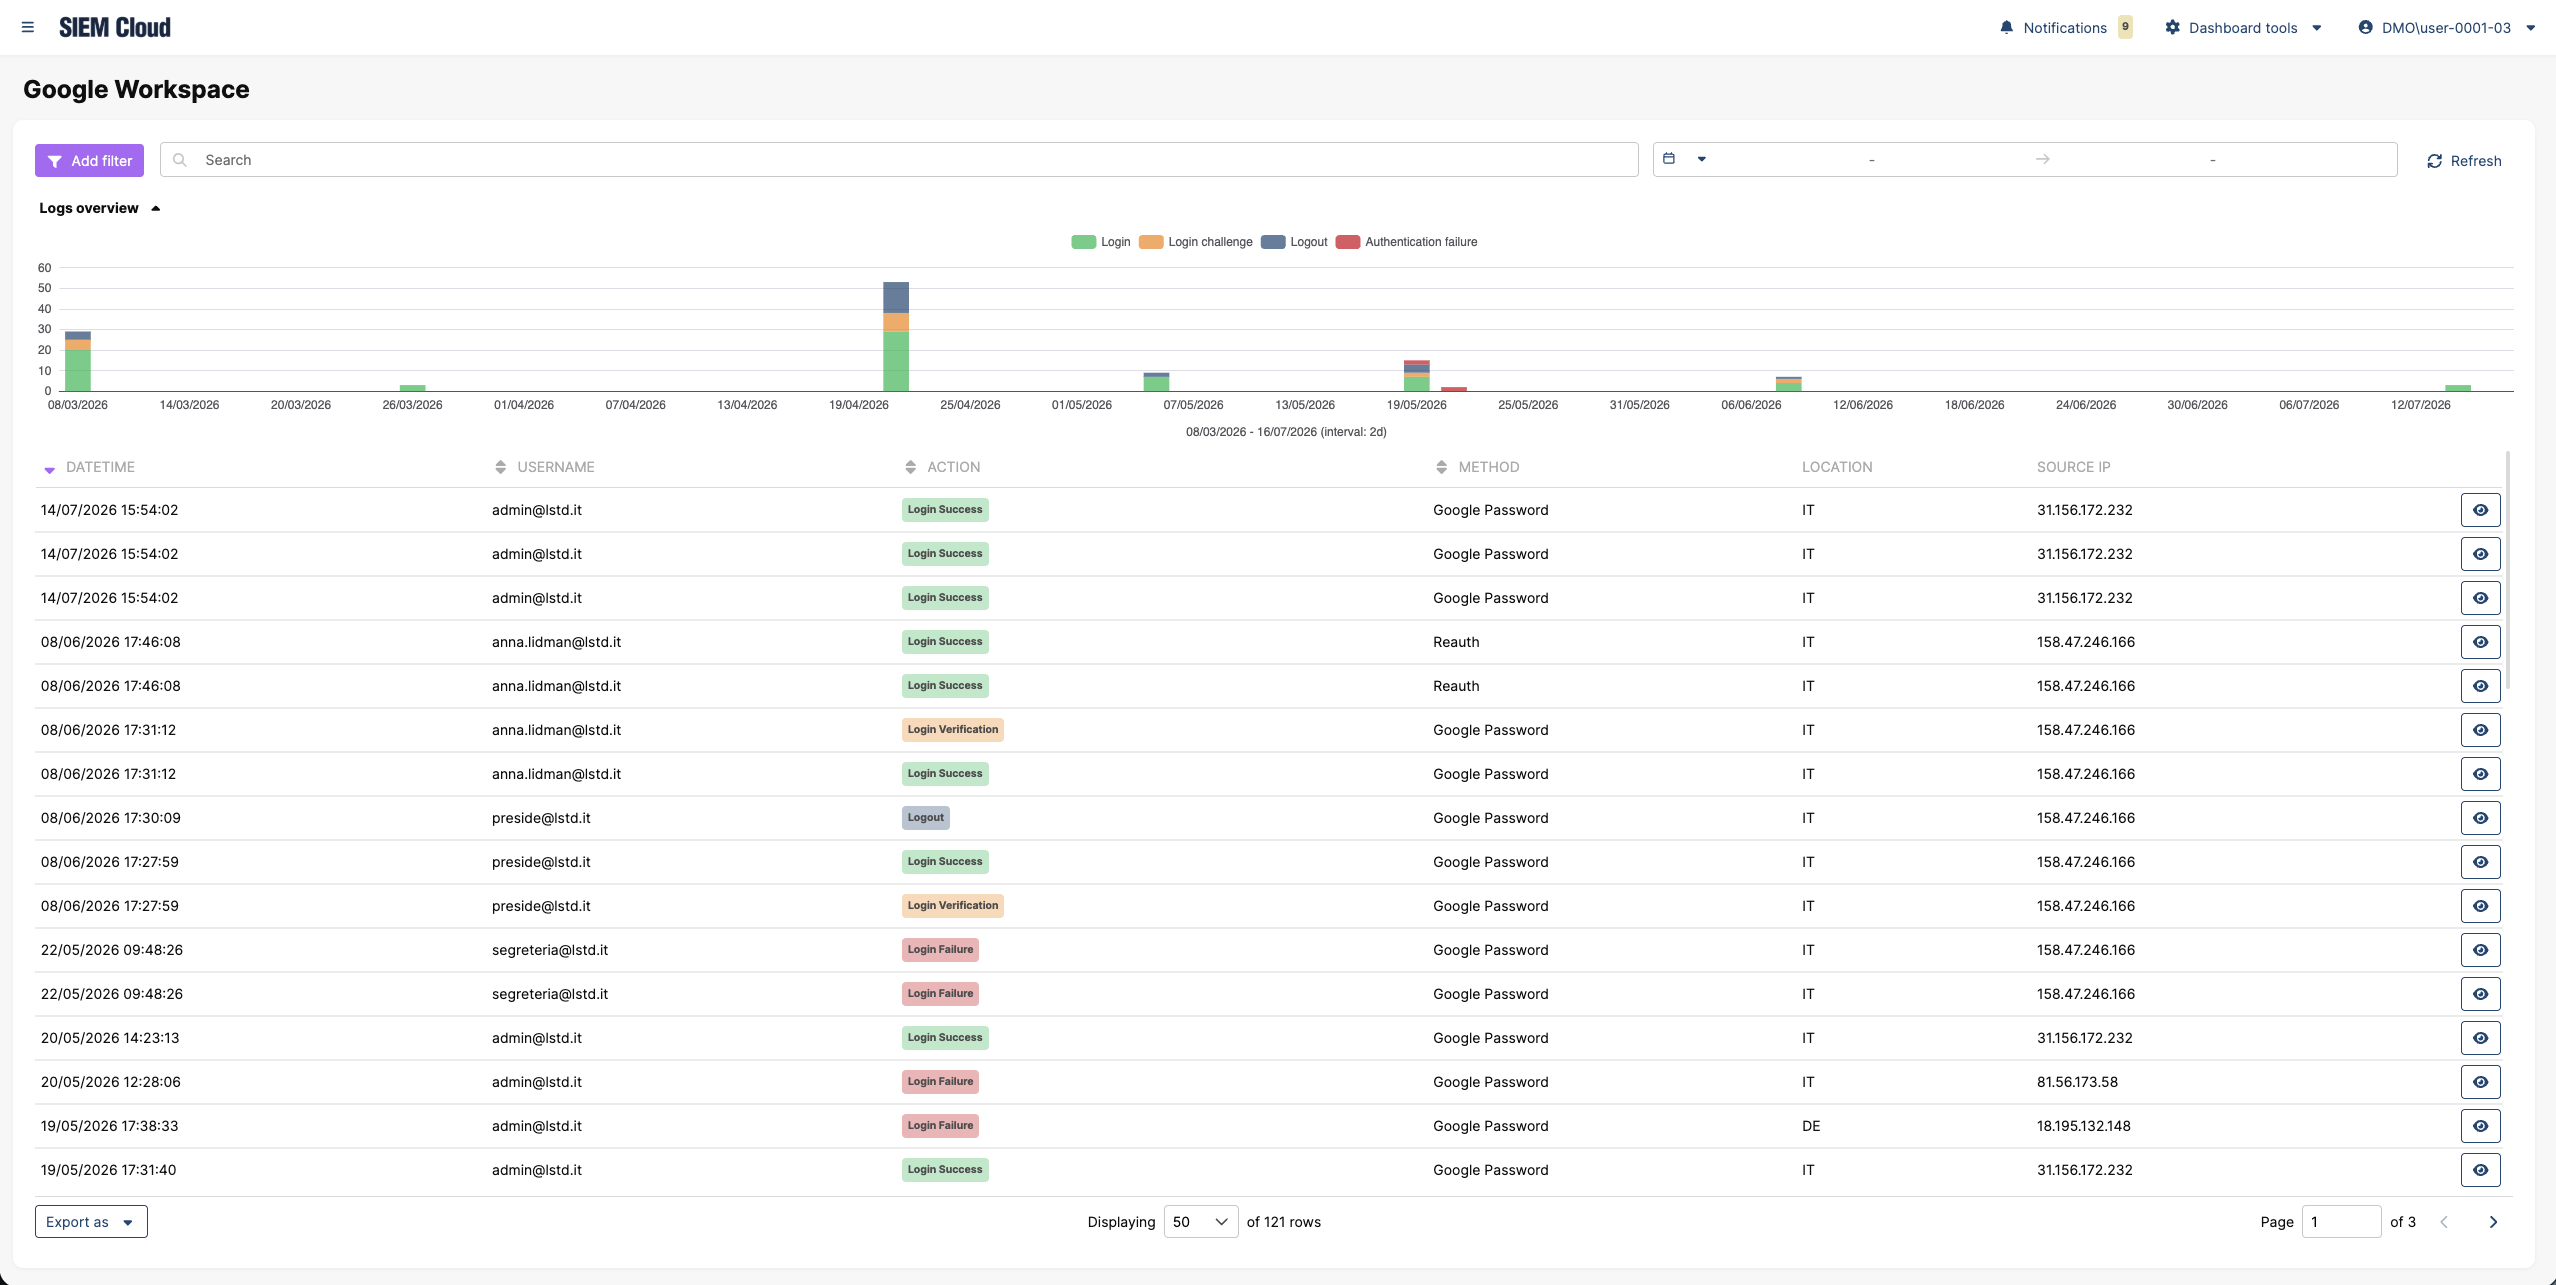
L’integrazione con Google Workspace è ora disponibile per tutti i clienti. È stata inoltre introdotta la visualizzazione dei log DLP relativi ai file presenti su Google Drive.
 Notifiche Accounting
Aggiunte nuove notifiche che avvisano il retailer quando vengono superate le soglie configurate nella pagina di Accounting. La relativa tabella è stata spostata nel menù Retailer Settings per rendere la gestione più semplice e immediata.
Miglioramenti e correzioni
- Migliorato il calcolo dello score nei report di sicurezza.
24 febbraio 2026
🟣 Integrazione con SonicWall
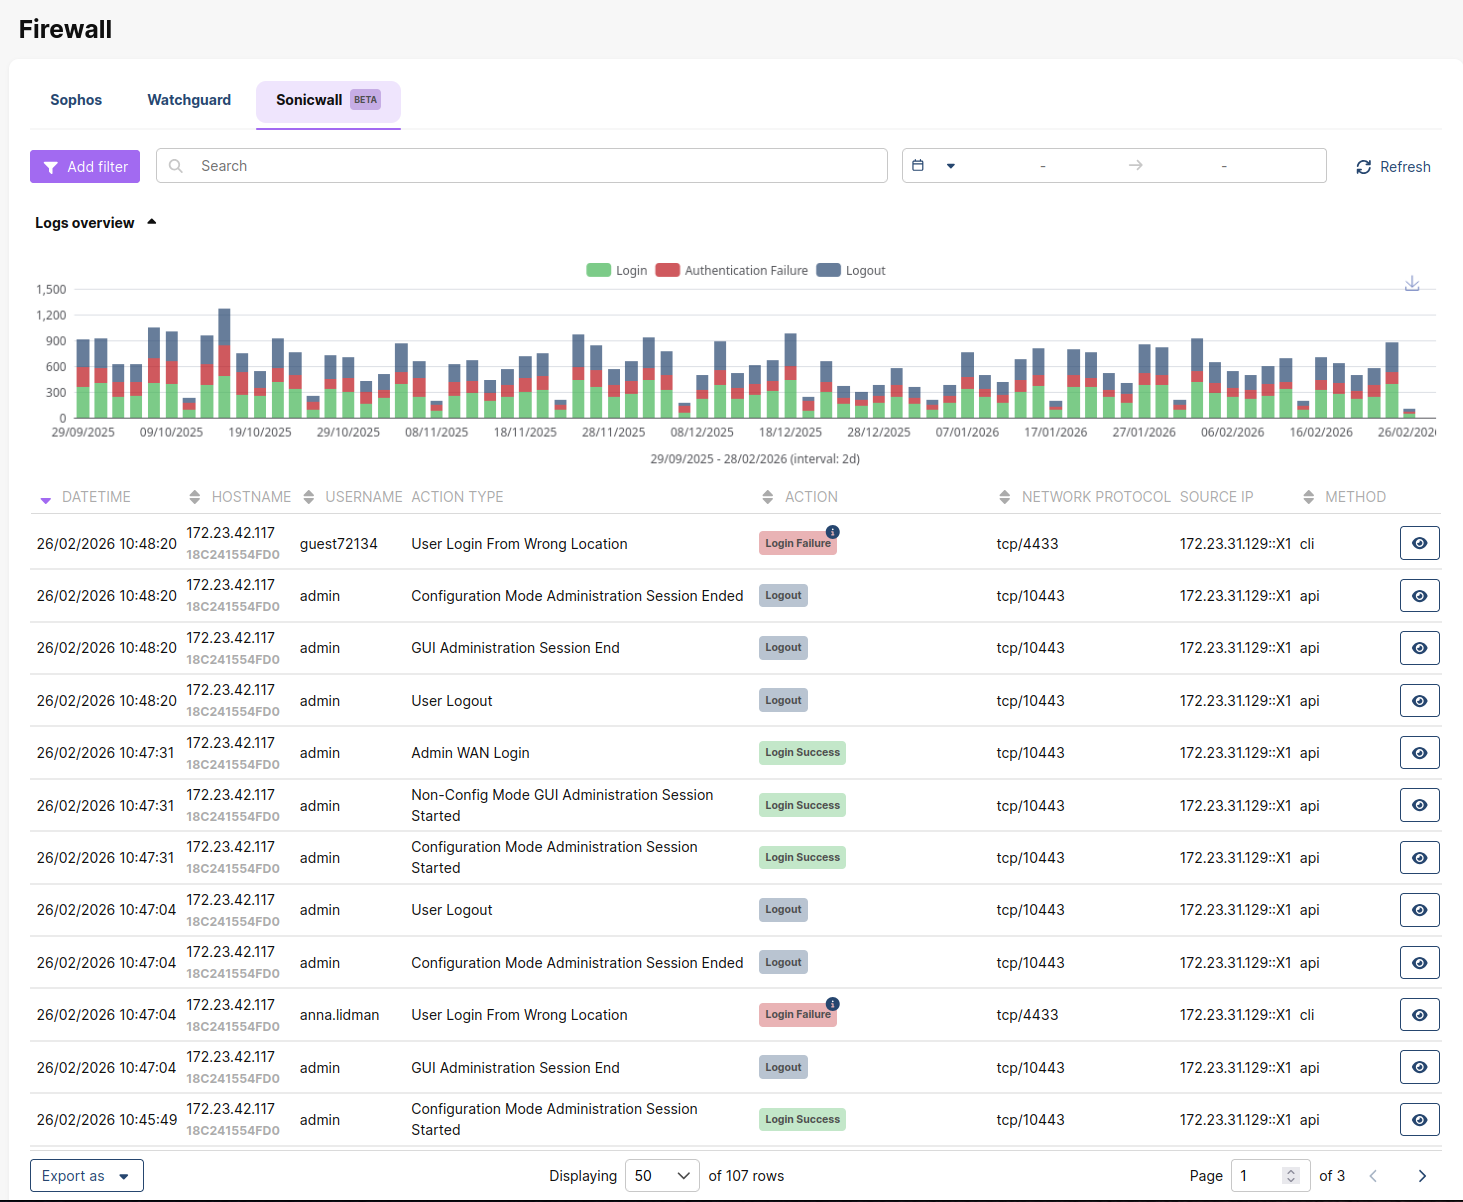
Firewall SonicWall
Introdotta l’integrazione con i firewall SonicWall, con la possibilità di raccogliere e visualizzare i relativi log direttamente all’interno della piattaforma.
Miglioramenti e correzioni
- Rimosso il pulsante “How to install Beats” dal Config Wizard.
9 febbraio 2026
🟣 Nuove API e monitoraggio Linux
Accessi root su Linux
Introdotta la notifica “New root login”, che segnala gli accessi effettuati dall’utente root sulle macchine Linux configurate.
API pubbliche
Ampliate le API pubbliche di Intrusa con nuove funzionalità dedicate ai Security Events, tra cui descrizioni più complete, ricerca full-text ed elenco degli eventi disponibili.
Aggiunto inoltre un nuovo endpoint per consultare lo spazio syslog occupato da ciascun tenant.
Miglioramenti e correzioni
- Spostati i tag “Beta” dalla sidebar alle pagine delle singole funzionalità.
- Resa sempre visibile la sezione “Syslog Devices” nelle informazioni del tenant.
- Resi configurabili i giorni lavorativi per le notifiche relative a login e avvii fuori dall’orario di lavoro.
- Migliorata la gestione dei datastream Elasticsearch non disponibili.
26 gennaio 2026
🟣 Nuovi controlli di sicurezza per le NAS
Supporto ai dispositivi QNAP
Esteso alle NAS QNAP il supporto per diversi Security Events già disponibili per Synology. Intrusa può ora rilevare e notificare:
- Accessi effettuati con account amministratore.
- Tentativi ripetuti di accesso remoto non riusciti.
- Picchi anomali di login falliti.
- Eliminazioni massive di file.
- Ridenominazioni massive di file.
Nuovi Security Events per QNAP
Aggiunti nuovi controlli specifici per i dispositivi QNAP:
- QNAP Security Alert, per gli avvisi di sicurezza generati dal NAS.
- Security Checkup Alert, per le anomalie rilevate dai controlli di sicurezza QNAP.
- User Account Modified, per le modifiche apportate agli account utente.
Nuovo controllo per Synology
Introdotto il Security Event Unsecure Connection Attempt, che rileva i tentativi di connessione non sicura ai dispositivi Synology.
Miglioramenti e correzioni
- Migliorato il controllo degli accessi amministrativi sui dispositivi NAS.
- Riorganizzate le regole di sicurezza dedicate a QNAP e Synology.
- Avviati i test per nuovi eventi relativi alla modifica e al reset delle password degli account Windows.
21 gennaio 2026
🟣 Monitoraggio Linux e nuove notifiche
Sistemi Linux fuori supporto
Introdotto il monitoraggio delle versioni dei sistemi operativi Linux non più supportate, per individuare più facilmente i dispositivi che potrebbero rappresentare un rischio per la sicurezza.
Notifiche Security Events
Aggiunta la possibilità di configurare notifiche specifiche per determinati eventi di sicurezza, rendendo più mirata la gestione degli avvisi.
Google Workspace
Implementata l’API per l’acquisizione dei dati di dominio da Google Workspace, in preparazione al rilascio dell’integrazione.
Retention dei log Firewall
Applicata una retention di sei mesi anche ai log Firewall non classificati come Audit e Compliance.
Miglioramenti e correzioni
- Aggiunta una pagina interna per la gestione dello stato protetto dei contatti dei partner.
- Migliorato il calcolo delle utenze SIEM.
- Ottimizzata la procedura di aggregazione dei login.
- Corretta la visualizzazione del campo “Message” nei Security Events.
8 gennaio 2026
🟣 Dashboard e filtri più efficienti
Miglioramenti e correzioni
- Migliorata la responsività delle pagine della dashboard con istogrammi.
- Ripristinata la visualizzazione del GUID del tenant nella pagina dei Security Events.
- Corretto il filtraggio per data tramite gli istogrammi.
- Ridotte le dimensioni dei titoli delle pagine per migliorare la leggibilità.
- Ottimizzato il caricamento delle pagine rimuovendo l’apertura automatica dei filtri avanzati.
- Aggiunti filtri globali nelle pagine dedicate ai log.